

2026年第3四半期の主なポイント
インシデント件数・地域別:2026年第3四半期に観測した自動車関連のサイバーセキュリティインシデントは400件で、第2四半期の477件から16.1%減りました。南北アメリカが184件で引き続き最も多く、アジアは36.8%増の93件でした。
領域別:車載システムが174件となり、149件の企業のITシステムを上回って最多の領域となりました。
ランサムウェア:観測したインシデントは97件で、ディーラー・販売店(24件)とサプライヤー(23件)を筆頭に、自動車のバリューチェーン全体の企業に影響が及んでいます。
ソフトウェアの弱点:OSコマンドインジェクション(CWE-78)が19件で最も多く、スタックベースのバッファオーバーフローと重要な機能における認証の欠如が各13件で続きました。
AI関連のリスク:車両の認識機能、製造システム、企業の業務という、自動車に関わる3つの階層で見られました。
2026年第3四半期も、自動車に関わるサイバーリスクは車両そのものだけでなく、関係する組織や技術、コネクテッドシステムを含むモビリティのエコシステム全体に広がっていました。本レポートでは、2026年7月1日から9月30日までに観測したこうした動きをもとに、自動車サイバーセキュリティの動向を左右する脅威の傾向とセキュリティ上の課題をまとめました。
本レポートについて
本レポートは、VicOneが観測した脅威の活動や脆弱性のデータ、自動車・運輸・物流分野に関わるセキュリティ研究をまとめたものです。セキュリティチームにとって、繰り返しリスクにさらされている領域や脅威の活動の集中している箇所を把握し、個々の事例を四半期全体の流れの中で捉えるための材料となることを目的として公開しています。
分析の対象は次のとおりです。
報告されたサイバーセキュリティインシデントの地域別の状況
自動車・運輸・物流分野でインシデントの影響を受けた領域
モビリティ分野全体でのランサムウェアの活動状況と対象業種(攻撃グループの特定を含む)
CWEの分析結果と脆弱性の種類
関連するセキュリティ研究と脆弱性の公開状況
自動車のシステムと開発工程に影響するAI関連の脅威
分析結果は、VicOneの監視範囲内で観測した動向を四半期ごとにまとめたもので、世界中の自動車関連のサイバーセキュリティインシデントを網羅しているわけではありません。前四半期からの増減には、脅威の活動そのものの変化だけでなく、公開される情報の変化が影響している場合もあります。
2026年第3四半期に自動車のサイバーリスクが集中した地域と領域
全体のインシデント件数は第2四半期から減少しましたが、第3四半期のデータからは、地域別の動向と最も影響を受けた自動車のシステムに大きな変化が見られます。
地域別の分布が変化し、ヨーロッパとアジアの差が縮小
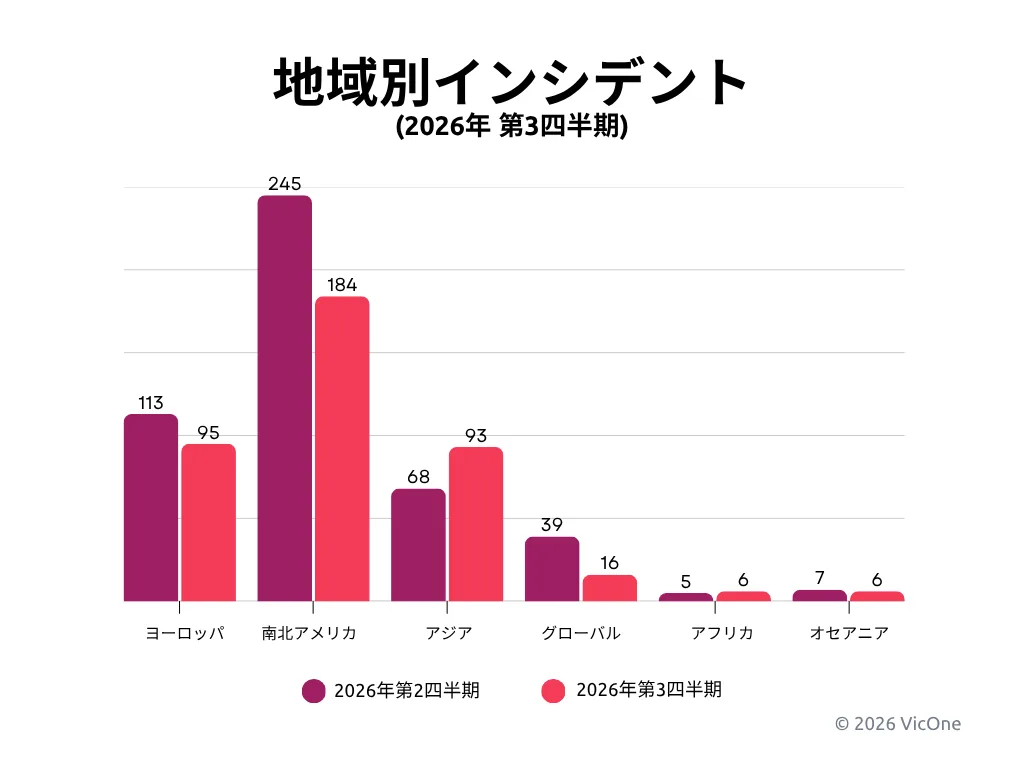
図1.2026年第2四半期と第3四半期に観測した自動車関連のサイバーセキュリティインシデントの地域別分布
観測した自動車関連のサイバーセキュリティインシデントが最も多かったのは南北アメリカで、第2四半期の245件から減ったものの184件でした。最も目立った変化はヨーロッパとアジアの差が縮まったことで、アジアは36.8%増の93件となり、95件のヨーロッパとほぼ並びました。特定の地域に分類されない「グローバル」のインシデントも39件から16件に減っており、この四半期は地域を特定できた事例が多かったことがうかがえます。
車載システムが最も影響を受けた領域に
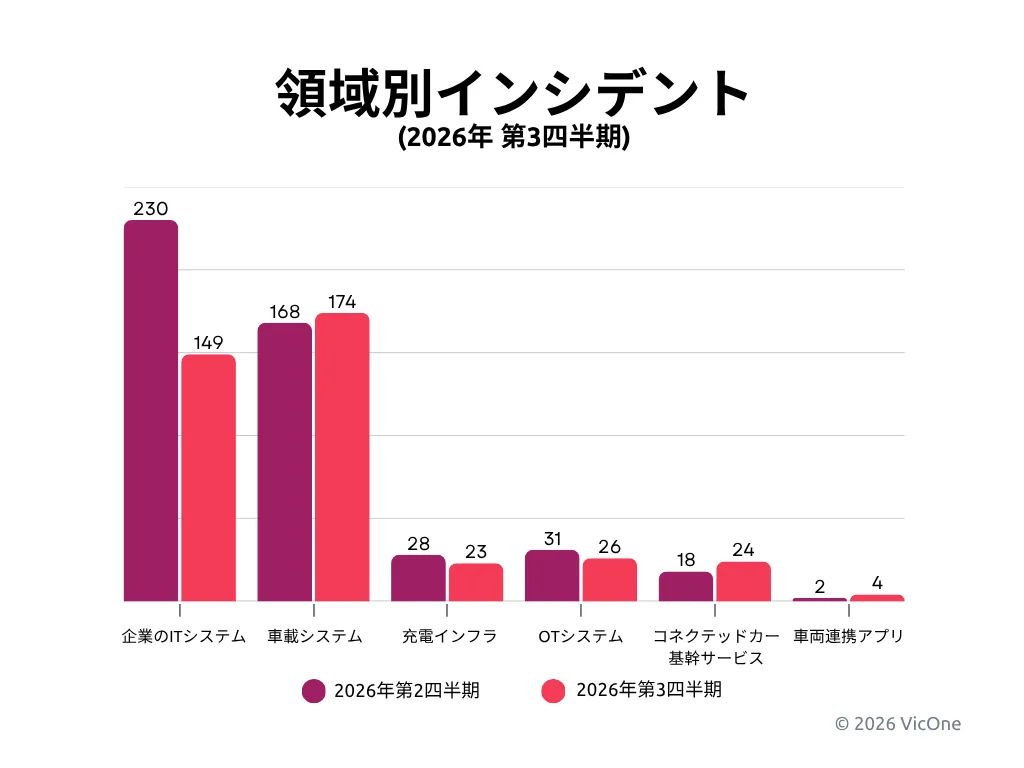
図2.2026年第2四半期〜第3四半期に観測した自動車関連のサイバーセキュリティインシデントの領域別分布
車載システムは第2四半期の168件から174件へわずかに増えた一方、企業のITシステムは230件から149件に減りました。コネクテッドカーの基幹サービスも18件から24件に増え、充電インフラは28件から23件に減っています。その結果、車両の動作や通信に直接関わる技術の比重が高まりました。
車両の動作と通信に影響する第3四半期の主な事例
第3四半期の事例からは、アクセス制御や信頼された通信、ソフトウェアの配信に関わる弱点が、車両の機能やコネクテッドサービス、それらを支えるインフラにまで影響を及ぼす可能性があることがわかります。
商用車の車両群管理プラットフォームで車両と顧客のアカウントが露出:あるセキュリティ研究者が、認証なしで利用できるAPIの弱点を公表しました。アカウントの乗っ取りのほか、位置情報とテレメトリデータを含む商用車の車両群へのアクセスにつながるおそれがありましたが、報告された問題は2026年7月28日までに修正されています。
トレーラーとの通信がトラクターのブレーキ制御装置への経路に:米国の業界団体の研究で、ブレーキ制御装置の脆弱性には、J2497(PLC4TRUCKS)の信号を注入する方法と、トレーラーに接続されたテレマティクスシステムを経由する方法で到達できることがわかりました。なお、これらの脆弱性は、2024年以降に実施されたリコールに伴うファームウェアの更新で修正されています。
ISO 15118のPlug & Chargeでリレー攻撃が成立:研究者は、攻撃者が他人のEVの認証を別の充電ステーションに中継し、自分の車両を充電しながらその料金を他人の契約に請求させられることを実証しました。
車載ヘッドユニットの更新の仕組みを通じたマルウェアの配布:セキュリティ研究者が、あるメーカーのヘッドユニットが使う正規の更新ソフトウェアを通じて、Androidマルウェアが配布されていたことを確認しました。感染した機器は、広告詐欺やプロキシボットネットの活動に使われる端末になっていました。
ある車種の評価でコネクテッドカーへのアクセスの悪用を実証:研究者は、まず車両に物理的にアクセスしてAndroidベースのヘッドユニットに初期設定を施し、メーカーのバックエンドではなく独自に用意した通信回線を使って車両の機能を遠隔から監視・操作することに成功しました。
2026年第3四半期の自動車業界におけるランサムウェアの活動状況
VicOneがこの四半期に観測したランサムウェアインシデントは97件で、月別では7月の39件から8月は35件、9月は23件と減少しました。
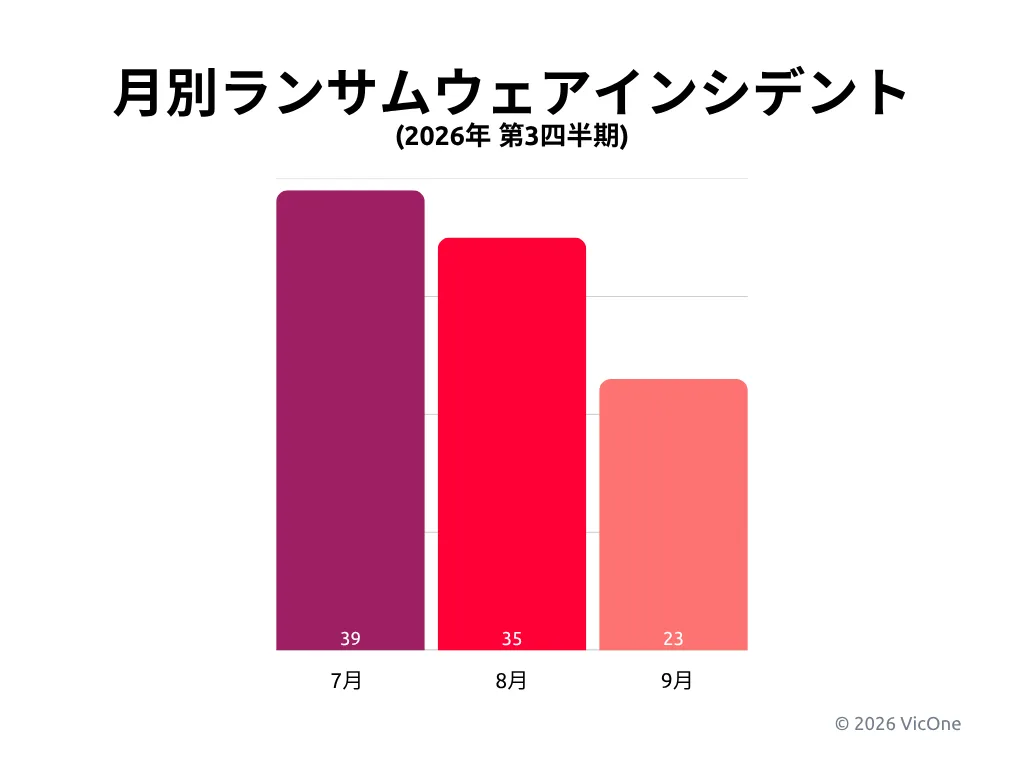
図3.2026年第3四半期に観測した自動車業界のランサムウェアインシデントの月別件数
攻撃グループは分散傾向
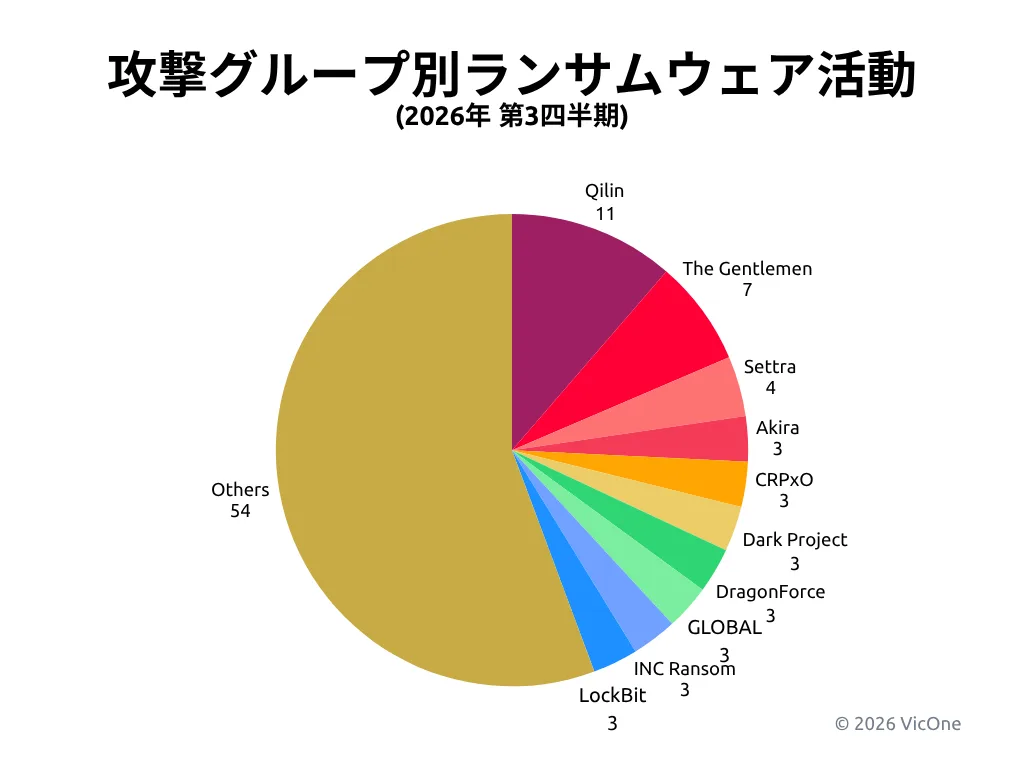
図4.2026年第3四半期に観測した自動車業界のランサムウェアインシデントの攻撃グループ別分布
2026年第3四半期に最も多く確認されたグループはQilinで11件、続いてThe Gentlemenが7件、Settraが4件でした。「その他」に分類されたインシデントは54件で、四半期全体の56%を占めています。
ランサムウェアのリスクが自動車のバリューチェーン全体に波及
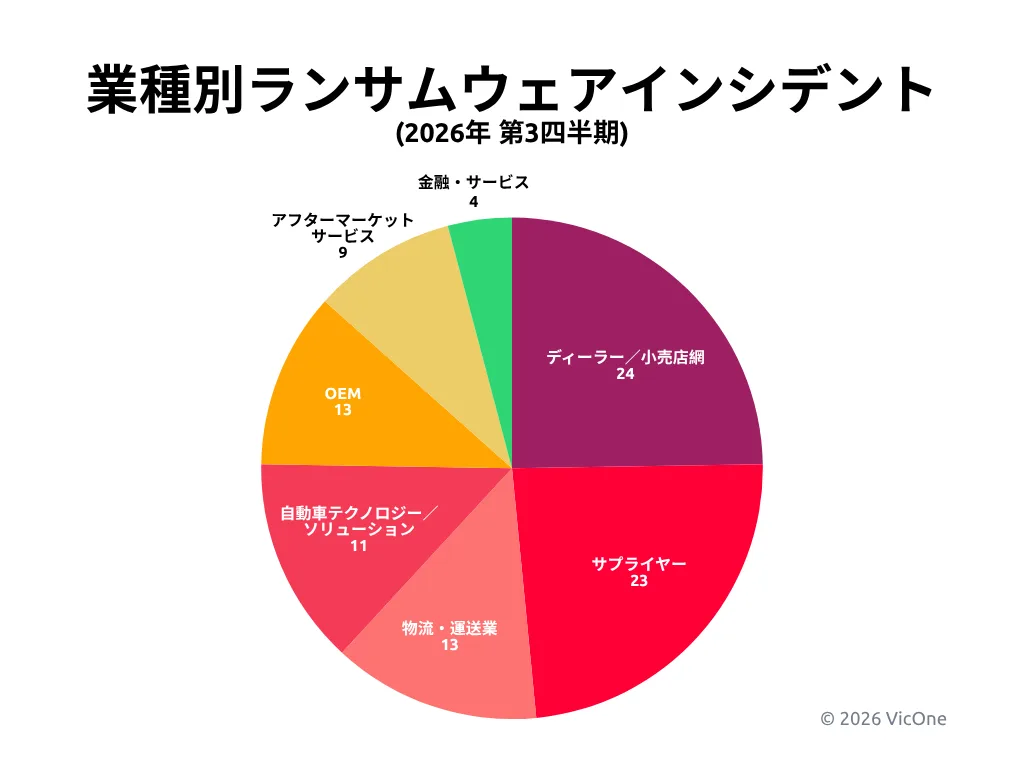
図5.2026年第3四半期に観測した自動車業界のランサムウェアインシデントの業種別分布
最も多かったのはディーラー・販売店の24件で、サプライヤーが23件と僅差で続きました。物流・運送業と自動車メーカー(OEM)は、それぞれ13件でした。この分布から、ランサムウェアのリスクは自動車メーカーにとどまらず、業務を支える技術パートナーやサービス事業者を含むサプライチェーン全体に及んでいることがわかります。
2026年第3四半期に公表された犯行の主張
第3四半期には、複数のランサムウェアグループが、自動車業界の企業や技術パートナーを攻撃したと主張し、その企業名を公表しました。ただし、これらの主張がすべて事実と確認されているわけではありません。
CRPx0が世界的な自動車メーカーの地域拠点への攻撃を主張:同グループは、人事・採用に関する1.5GBのデータを持ち出したと主張しています。
D1Rが技術提供企業を通じた自動車サプライヤーのデータへのアクセスを主張:この技術提供企業は調査の結果、不正アクセスの証拠は見つからなかったと説明しており、主張の信ぴょう性は低くなっています。
ランサムウェアは企業のITシステムを狙うことが多いものの、その影響は製造やサプライヤーの業務にまで及ぶことがあります。2025年9月に英国の自動車メーカーが公表したサイバーインシデントでは、生産が数週間にわたって止まり、英国経済への影響は約19億ポンドと推計されています。その後、このインシデントへの関与が指摘されているShinyHuntersのメンバーとみられる人物がヨルダンの当局に拘束されたと、2026年10月に報じられました。
2026年第3四半期に多く見られたCWE
共通脆弱性タイプ一覧(CWE)は、脆弱性の原因となるソフトウェアや設計上の弱点を種類ごとに分類したものです。公開された自動車関連の脆弱性をCWEで集計すると、どのような弱点が繰り返し見つかっているかがわかります。2026年第3四半期に多かったのは、コマンドインジェクション、メモリ安全性、認証と認可に関わる弱点でした。プログラムの実装上の誤りによる弱点と、認証や認可といったセキュリティ対策の不備による弱点が、引き続きどちらも多く見られています。
| 2026年第3四半期の主なCWE | 件数 | 2026年第2四半期の主なCWE | 件数 |
| CWE-78:OSコマンドインジェクション | 19 | CWE-89:SQLインジェクション | 24 |
| CWE-121:スタックベースのバッファオーバーフロー | 13 | CWE-74:インジェクション(出力に含まれる特殊要素の無害化不備) | 14 |
| CWE-306:重要な機能における認証の欠如 | 13 | CWE-121:スタックベースのバッファオーバーフロー | 8 |
| CWE-787:範囲外書き込み | 11 | CWE-79:クロスサイトスクリプティング(XSS) | 8 |
| CWE-862:認可の欠如 | 10 | CWE-306:重要な機能における認証の欠如 | 5 |
| CWE-89:SQLインジェクション | 8 | CWE-754:異常・例外条件のチェック不備 | 5 |
表1.2026年第3四半期と第2四半期における主なCWE(第3四半期のうち、CWEが特定されなかった13件は除く)
第2四半期と比べると、上位の弱点は、SQLインジェクションやクロスサイトスクリプティングなどWebアプリケーションに関わる問題から、コマンドインジェクションやメモリ安全性、認証と認可に関わるものへと移りました。
充電インフラに影響したCWE
第3四半期は特にOSコマンドインジェクションが目立ち、第2四半期の1件から9件に増えました。ただし、この領域は確認された件数が比較的少ないため、前四半期との増減は慎重に読み取る必要があります。
| 2026年第3四半期の充電インフラの主なCWE | 件数 | 2026年第2四半期の充電インフラの主なCWE | 件数 |
| CWE-78:OSコマンドインジェクション | 9 | CWE-121:スタックベースのバッファオーバーフロー | 2 |
| CWE-306:重要な機能における認証の欠如 | 5 | CWE-1188:安全でない初期設定によるリソースの初期化 | 1 |
| CWE-347:暗号署名の検証不備 | 3 | CWE-200:認可されていない主体への機密情報の露出 | 1 |
| CWE-77:コマンドインジェクション | 3 | CWE-269:権限管理の不備 | 1 |
| CWE-1191:アクセス制御が不適切なオンチップのデバッグ・テストインターフェース | 2 | CWE-287:認証の不備 | 1 |
| CWE-122:ヒープベースのバッファオーバーフロー | 2 | CWE-306:重要な機能における認証の欠如 | 1 |
| CWE-434:危険な種類のファイルの無制限アップロード | 2 | CWE-307:過剰な認証試行に対する制限の不備 | 1 |
| CWE-532:ログファイルへの機密情報の記録 | 2 | CWE-494:改ざん検証を行わないコードのダウンロード | 1 |
| CWE-787:範囲外書き込み | 2 | CWE-522:認証情報の保護不足 | 1 |
| CWE-798:ハードコードされた認証情報の使用 | 2 | CWE-540:ソースコードへの機密情報の記述 | 1 |
| CWE-613:セッションの有効期限設定の不備 | 1 | ||
| CWE-78:OSコマンドインジェクション | 1 |
表2.2026年第3四半期と第2四半期の充電インフラにおける主なCWE
車載システムに影響したCWE
第3四半期の車載システムでは、範囲外書き込みやバッファオーバーフローを中心に、メモリ安全性に関わる弱点が目立ちました。認証やアクセス制御、コマンドインジェクションに関わる弱点も見られ、リスクはメモリの扱いだけにとどまらないことがわかります。
| 2026年第3四半期の車載システムの主なCWE | 件数 | 2026年第2四半期の車載システムの主なCWE | 件数 |
| CWE-787:範囲外書き込み | 7 | CWE-754:異常・例外条件のチェック不備 | 4 |
| CWE-121:スタックベースのバッファオーバーフロー | 4 | CWE-121:スタックベースのバッファオーバーフロー | 3 |
| CWE-120:入力サイズ未検証のバッファコピー(古典的バッファオーバーフロー) | 3 | CWE-1390:脆弱な認証 | 3 |
| CWE-122:ヒープベースのバッファオーバーフロー | 3 | CWE-248:捕捉されない例外 | 3 |
| CWE-284:アクセス制御の不備 | 3 | ||
| CWE-306:重要な機能における認証の欠如 | 3 | ||
| CWE-78:OSコマンドインジェクション | 3 |
表3.2026年第3四半期と第2四半期の車載システムにおける主なCWE(第3四半期のうち、CWEが特定されなかった10件は除く)
これらのCWEは統計上の分類にとどまらず、実際の自動車のシステムに影響する場合がある弱点です。研究では、あるインフォテインメントシステムで利用者の操作なしに悪用できるスタックベースのバッファオーバーフローが実証されました。また、あるメーカーの車載ナビゲーション機器で修正された7件の脆弱性は、メモリ安全性、コマンドインジェクション、権限に関わる弱点にまたがっていました。さらに、EV充電コントローラーで修正された20件の脆弱性からは、認証や入力検証、ファームウェアの検証に弱点があると、充電システムのより深い部分へのアクセスにつながる場合があることがわかります。
2026年第3四半期のAI関連のサイバーリスクと自動車のシステムへの影響
2026年第3四半期には、自動車エコシステムのさまざまな階層でAI関連のサイバーリスクが見られました。以下は、AIそのものが車両への攻撃で操作された例、AIが運用技術(OT)への攻撃の支援に使われた例、企業のAIエージェントが与えられた権限を悪用された例です。
車両システム:研究者が、前方を走る車両に取り付けたディスプレイを使って自動運転システムに影響を与え、攻撃者が選んだ目的地へ誘導する敵対的攻撃のフレームワーク「JackZebra」を開発しました。
製造システム:攻撃者が、AIで生成したスクリプトを使い、外部からアクセスできる状態の産業用制御装置(PLC)に接続していたと報じられています。生成AIが産業環境への攻撃の支援に使われる可能性を示す事例です。
企業の業務:研究者が、間接的なプロンプトインジェクションによってブラウザで動作するAIエージェントを操作し、メールやクラウドストレージなどの連携サービスを通じて、許可されていない操作を実行させられることを示しました。
これらの事例から、AI関連のリスクが実際のシステムや業務に関わるものになりつつあることがうかがえます。AIの能力が高まるなか、自動車業界の各社には従来の脆弱性の深刻度に加えて、悪用の可能性やAIエージェントの権限、AIサプライチェーンへの依存関係も評価することが求められます。
まとめ
2026年第3四半期のデータからも、自動車のサイバーリスクが車両システムや企業の環境、インフラ、サプライチェーンにわたって広がり続けていることがわかります。特に目立った点は次の5つです。
件数は減少しても広範囲に及ぶリスク:第3四半期に観測したインシデントは400件で第2四半期の477件より減りましたが、脅威の活動は引き続き各地域で見られ、企業や製造、コネクテッドサービス、車載システムのいずれの環境にも及んでいました。
車両システムに近づいたリスク:車載システムのインシデントが企業のITシステムを上回り、車両の動作や通信、乗員が使う機能に直接関わる技術への集中が強まりました。
繰り返し見られる弱点から生じる現実の攻撃経路:第3四半期の研究では、メモリ安全性やコマンドインジェクション、認証、認可に関わる弱点を突いて、インフォテインメントシステムや車両の通信、充電インフラを攻撃できることが示されました。
引き続き影響の大きい外部とのつながり:車両群の管理プラットフォームやソフトウェアの依存関係、クラウドサービス、サプライヤーの環境の事例は、車両の周辺にあるシステムからリスクが入り込む場合があることを示しています。
実際のシステムや業務に及び始めたAI関連のリスク:第3四半期の事例は、車両の認識機能への攻撃からAIを利用した産業制御装置への攻撃活動、企業のAIエージェントの操作にまで及びました。
これらの結果は、つながり合う自動車エコシステム全体を可視化する必要性を裏付けています。セキュリティチームには、企業システムや開発環境、インフラ、サードパーティ製のコンポーネントの弱点と脅威の活動が車両に関わる業務にどう影響するかを把握し、個別の問題がこうしたつながりを通じて広がる前に対応することが求められます。
VicOneは、次世代の車両セキュリティオペレーションセンター(VSOC)「xNexus」やAI主導の脅威インテリジェンスプラットフォーム「xAurient」を通じてこうした可視化を支援し、自動車のバリューチェーン全体で、脅威をより早く検知して的確に対応し、攻撃を受けても事業を続けやすい体制を整えられるようにしています。