

VicOneは、脅威インテリジェンス活動の一環として、自動車に関わるサイバーセキュリティインシデントを継続的に追跡しています。本レポートでは、2026年第2四半期(4月〜6月)に観測したインシデントやランサムウェアの活動状況、共通脆弱性タイプ一覧(CWE)の分析結果、AI関連のリスクをまとめました。
2026年第2四半期の主なポイント
インシデント件数:2026年第2四半期に観測した自動車関連のサイバーセキュリティインシデントは477件で、第1四半期から17.8%増えました。
地域別:南北アメリカが245件と最も多く、全体の51%超を占めています。
領域別:車載システムのインシデントが129件から168件に増え、増加幅は全領域の中で最も大きくなりました。
ランサムウェア:件数は第1四半期の180件から160件に減少しました。業種別では物流・運送業が64件と、全体の40%を占めています。
ランサムウェアグループ:グループ名が判明しているものの中では、Qilinが15件で最多でした。
CWE:SQLインジェクション(CWE-89)が24件と、最も多く確認されました。
AI関連のリスク:車両に搭載されたAIモデルにとどまらず、ECUの書き換えツールやソフトウェアパッケージ、自動化の仕組み、開発工程にも及んでいます。
本レポートについて
本レポートは、2026年4月1日から6月30日までの観測データをもとに、次の観点から自動車に関わるサイバーセキュリティの動向を分析しています。
報告されたサイバーセキュリティインシデントの地域別の状況
インシデントの影響を受けた領域
ランサムウェアの活動状況と対象業種
CWEの分析結果
関連するセキュリティ研究と脆弱性の公開状況
自動車のシステムと開発工程に影響するAI関連の脅威
分析結果は、VicOneの監視範囲内で観測した動向を四半期ごとにまとめたもので、世界中の自動車関連のサイバーセキュリティインシデントを網羅しているわけではありません。前四半期からの増減には、脅威の活動そのものの変化だけでなく、公開される情報の変化が影響している場合もあります。
脅威の実態
VicOneが2026年第2四半期に観測した自動車関連のサイバーセキュリティインシデントは477件で、第1四半期の405件から72件(17.8%)増加しました。ただし、増え方は一様ではなく、インシデントが集中する地域と、車両システムに影響するインシデントの件数に大きな変化が見られました。
地域別分布
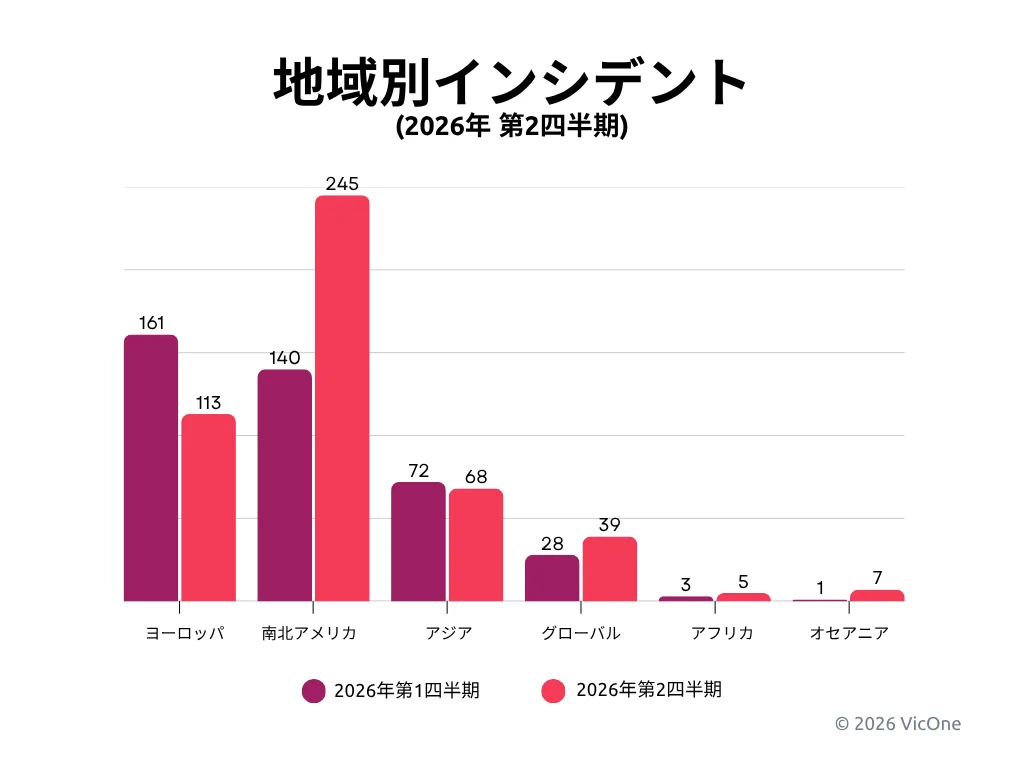
図1.2026年第1四半期と第2四半期における地域別インシデント分布
地域別では、南北アメリカが140件から245件に増えて最多となり、第2四半期全体の51%超を占めました。第1四半期に最多だったヨーロッパは161件から113件に減少し、アジア(68件)がこれに続いています。その他の地域で観測されたインシデントは、比較的少数にとどまりました。
領域別分布
領域別では、企業のITシステムが第1四半期の210件から230件に増え、引き続き最多でした。車載システムも129件から168件に増え、増加幅は全領域の中で最も大きくなっています。以下、運用技術(OT)システム(31件)、充電インフラ(28件)、コネクテッドカーの基幹サービス(18件)、車両連携アプリ(2件)の順で、前四半期から件数が減った領域はありませんでした。
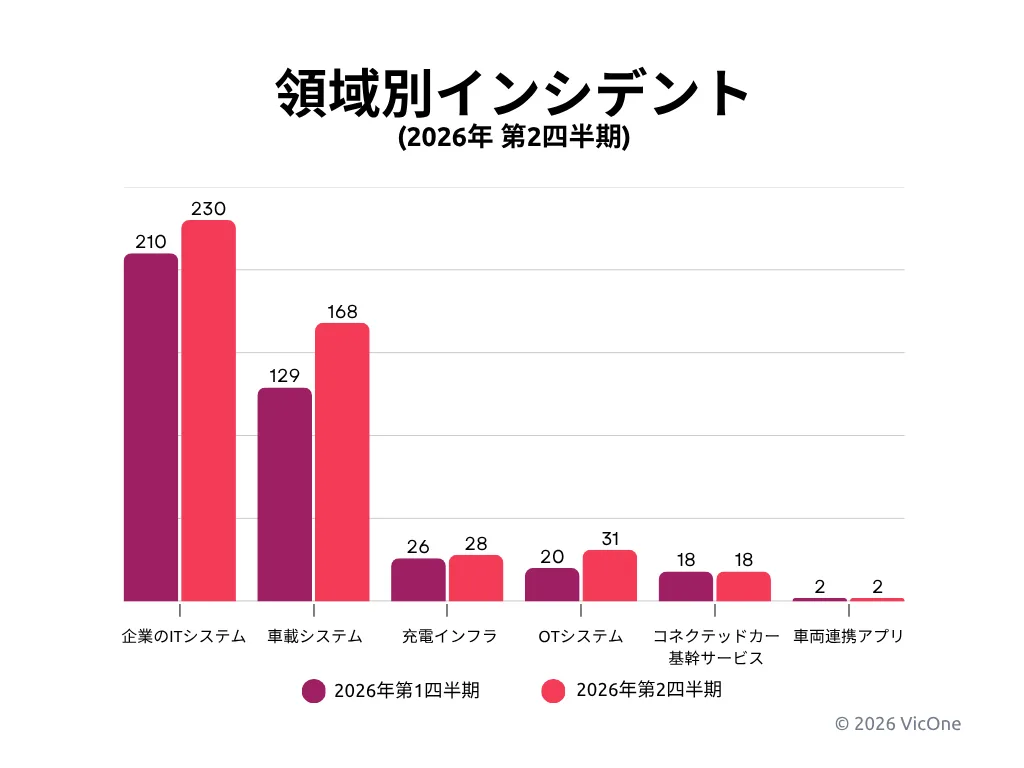
図2.2026年第1四半期と第2四半期における領域別インシデント分布。第2四半期も企業のITシステムが最多で、車載システムでも件数の増加が見られた。
第2四半期には、車両の運用を支えるプラットフォームと車載システムのいずれにもリスクが及ぶことを示す事例も見られました。
2026年4月3日: 車両管理ソフトウェアを提供する事業者が、自社プラットフォームの一つで障害が発生したことを確認しました。その影響で、英国と米国の顧客の間で、車両群の管理画面や位置追跡、整備スケジュールの機能の利用に支障が出ました。
2026年6月13日: 2021年式の車両のインフォテインメントシステムが、一般に公開されている開発用の鍵で署名されたソフトウェア更新をUSB経由で受け入れてしまうことが、研究で実証されました。車両のUSBポートに物理的にアクセスできれば、許可されていないソフトウェアをインストールできる状態でした。研究者はこの手法を「EvilValet」と名付けています。
これらの事例のように、従来型の技術と次世代の技術が併存する「オーバーラップ期」には、自動車エコシステムの一部で生じた弱点や障害が、別のところで業務やセキュリティ、法規対応に影響を及ぼすことがあります。
ランサムウェアの活動状況
2026年第2四半期も、自動車業界全体でランサムウェアの活動が続き、攻撃グループや対象業種の内訳にはそれぞれ特徴が見られました。
月別の推移
2026年第2四半期に自動車業界で観測したランサムウェアインシデントは160件で、第1四半期の180件を下回りました。ただし、月別に見ると、4月の53件から5月に46件へ減った後、6月は61件と四半期で最も多くなりました。
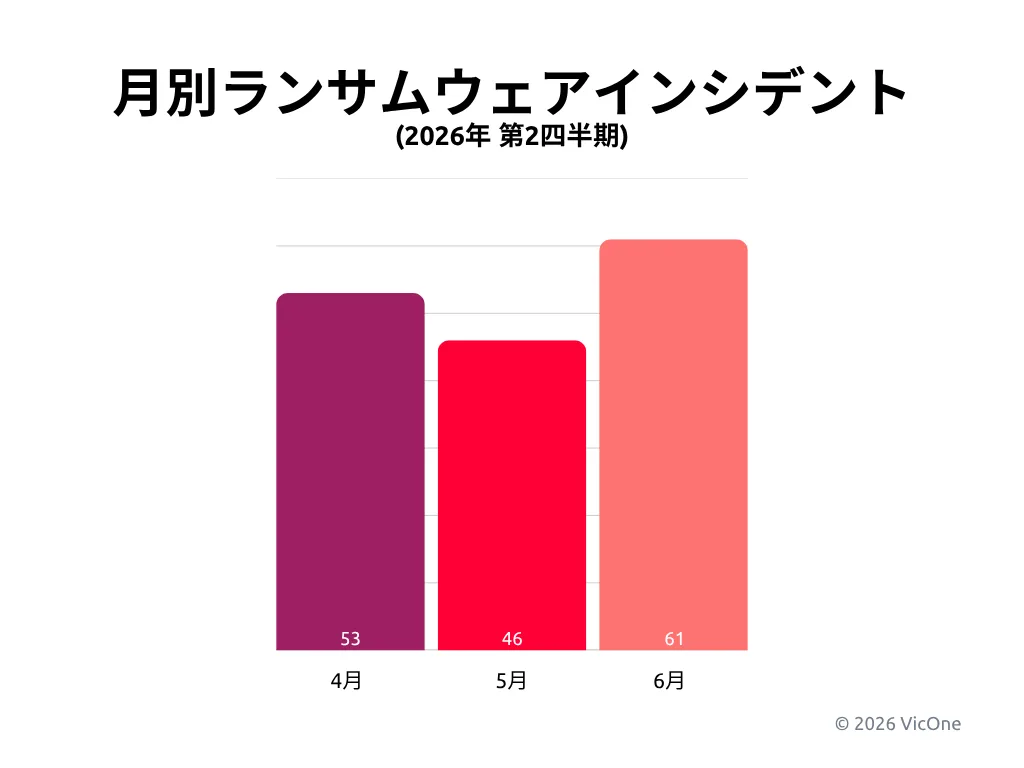
図3.2026年第2四半期における自動車業界のランサムウェアインシデントの月別推移
主要ランサムウェアグループ
グループ名が判明しているものの中では、Qilinが15件で最も多く、The Gentlemen(14件)、LockBit(12件)、Akira(11件)が僅差で続きました。Qilinが攻撃を主張した対象には、自動車の販売・流通事業者や自動車メーカーの子会社も含まれています。
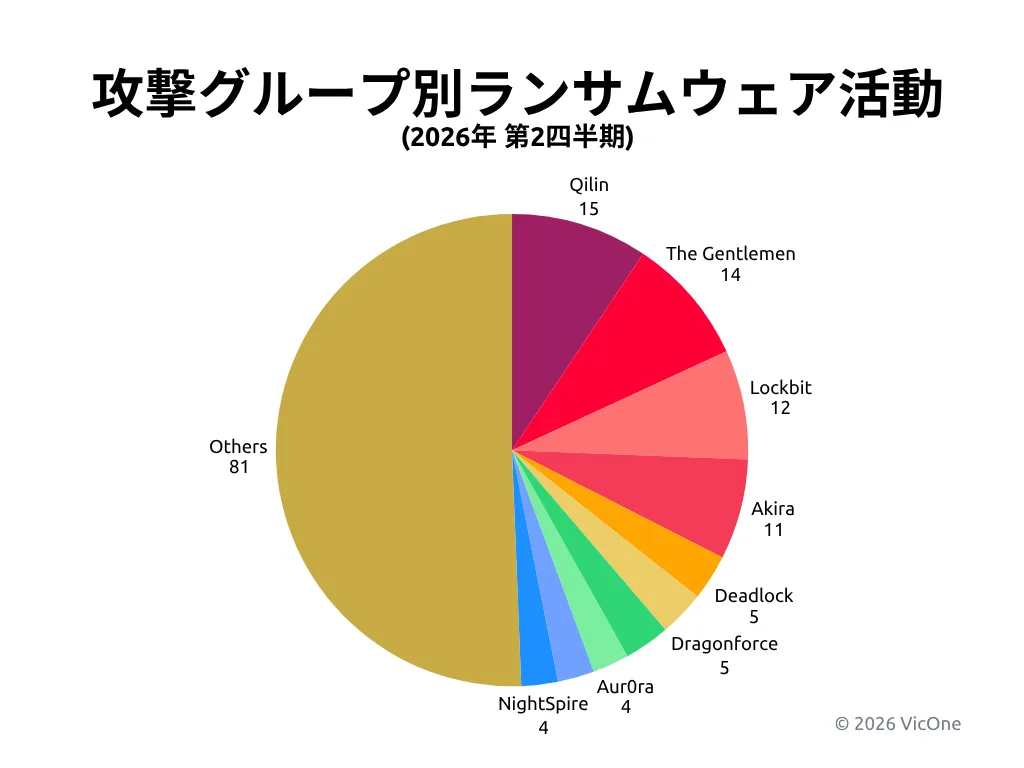
図4.2026年第2四半期における攻撃グループ別のランサムウェアインシデント分布
このほか、DeadLock、DragonForce、Safepay、Aur0ra、INC Ransom、NightSpireなど、件数が比較的少ないグループの活動も確認されました。「その他」に分類されたインシデントも81件と全体の半数を超えており、特定のグループに攻撃が集中していたわけではありません。
業種別の分布
業種別では、物流・運送業が64件と引き続き最も多く、ランサムウェアインシデント全体の40%を占めました。続いて、サプライヤーが35件、ディーラー・販売店が27件、自動車メーカー(OEM)が19件でした。
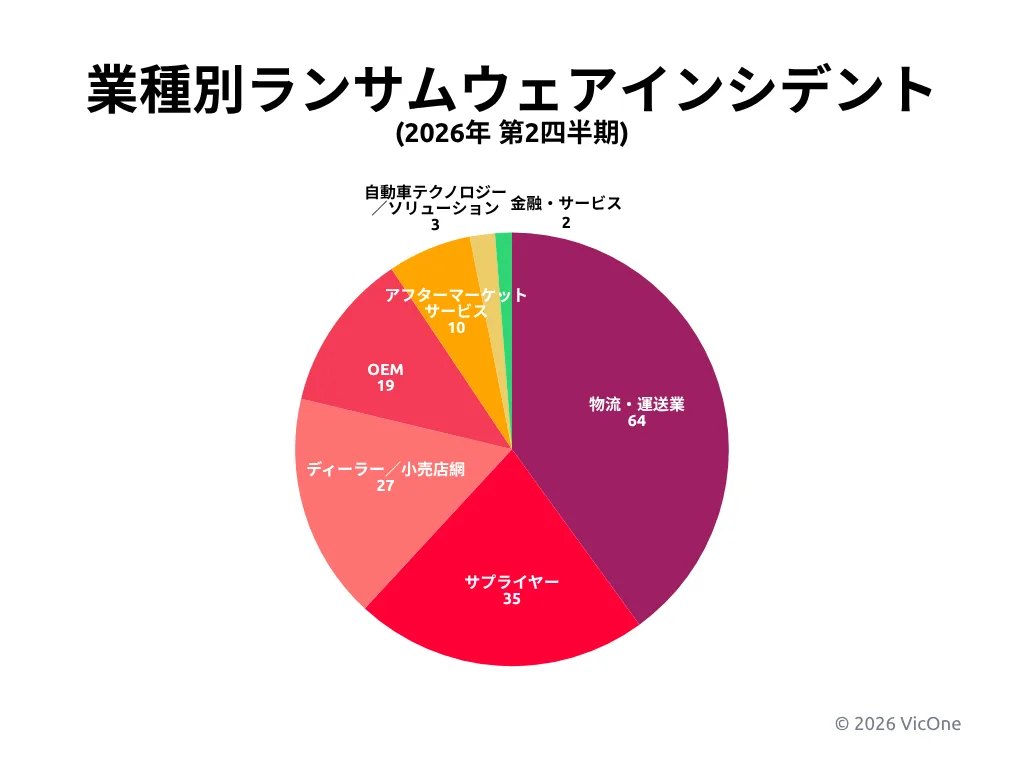
図5.2026年第2四半期における業種別のランサムウェアインシデント分布。物流・運送業が最も大きな割合を占めた。
ランサムウェア全体の件数が前四半期から減るなかで、物流・運送業は第1四半期の61件から64件に増え、全体に占める割合が高まりました。
物流・運送業への集中は、VicOneの自動車サイバー脅威リサーチラボによる分析の内容とも一致します。この分析では、ランサムウェアの影響が端末上のデータの暗号化にとどまらず、車両群の運行を管理するシステムにまで及ぶ場合があると指摘しています。物流・運送業で攻撃を受けても事業を続けられる体制を整えるには、企業のITシステムだけでなく、車両や貨物、運行ルートを支えるインフラまで見渡せることが求められます。
CWE分析
第2四半期のCWEデータでは、全体の上位をインジェクション関連の脆弱性が占め、前四半期とは異なる傾向が見られました。弱点は企業システムに限らず、充電インフラや車載システムなど、車両に関わる技術でも引き続き確認されています(表2・表3)。なお、いずれも1四半期分のデータに基づく比較であり、長期的な傾向を示すものではありません。
全体的なCWEの傾向
第1四半期は認証やセッション管理、認証情報の保護に関わる弱点が中心でしたが、第2四半期は入力処理やインジェクションに関わる脆弱性が多く確認されました。
| 2026年第2四半期の主なCWE | 件数 | 2026年第1四半期の主なCWE | 件数 |
| CWE-89:SQLインジェクション | 24 | CWE-306:重要な機能における認証の欠如 | 18 |
| CWE-74:インジェクション(出力に含まれる特殊要素の無害化不備) | 14 | CWE-613:セッションの有効期限設定の不備 | 14 |
| CWE-121:スタックベースのバッファオーバーフロー | 8 | CWE-307:過剰な認証試行に対する制限の不備 | 11 |
| CWE-79:クロスサイトスクリプティング(XSS) | 8 | CWE-522:認証情報の保護不足 | 11 |
| CWE-306:重要な機能における認証の欠如 | 5 | CWE-416:解放済みメモリの使用(Use After Free) | 10 |
| CWE-754:異常・例外条件のチェック不備 | 5 | CWE-121:スタックベースのバッファオーバーフロー | 7 |
| CWE-770:上限を設けないリソースの割り当て | 4 |
表1.2026年第2四半期と第1四半期における主なCWE
充電インフラの脆弱性
充電インフラでは、第1四半期の上位を認証の欠如、セッションの有効期限設定の不備、過剰な認証試行に対する制限の不備、認証情報の保護不足が占めていました。これに対して第2四半期は、1〜2件ずつの脆弱性が複数の種類に分散しています。観測された問題が特定の種類の弱点に偏っていないことから、アクセス制御や初期設定、更新ソフトウェアの改ざん検証、システムのコマンド処理といった幅広い対策が引き続き求められます。
| 2026年第2四半期の充電インフラの主なCWE | 件数 | 2026年第1四半期の充電インフラの主なCWE | 件数 |
| CWE-121:スタックベースのバッファオーバーフロー | 2 | CWE-306:重要な機能における認証の欠如 | 13 |
| CWE-1188:安全でない初期設定によるリソースの初期化 | 1 | CWE-613:セッションの有効期限設定の不備 | 12 |
| CWE-200:認可されていない主体への機密情報の露出 | 1 | CWE-307:過剰な認証試行に対する制限の不備 | 11 |
| CWE-269:権限管理の不備 | 1 | CWE-522:認証情報の保護不足 | 11 |
| CWE-287:認証の不備 | 1 | CWE-362:不適切な同期による共有リソースの競合状態(レースコンディション) | 6 |
| CWE-306:重要な機能における認証の欠如 | 1 | CWE-863:不適切な認可 | 5 |
| CWE-307:過剰な認証試行に対する制限の不備 | 1 | CWE-416:解放済みメモリの使用(Use After Free) | 3 |
| CWE-494:改ざん検証を行わないコードのダウンロード | 1 | CWE-770:上限を設けないリソースの割り当て | 3 |
| CWE-522:認証情報の保護不足 | 1 | CWE-121:スタックベースのバッファオーバーフロー | 2 |
| CWE-540:ソースコードへの機密情報の記述 | 1 | CWE-125:範囲外読み取り | 2 |
| CWE-613:セッションの有効期限設定の不備 | 1 | CWE-284:アクセス制御の不備 | 2 |
| CWE-78:OSコマンドインジェクション | 1 | CWE-400:リソース消費の制御不備 | 2 |
| CWE-787:範囲外書き込み | 2 |
表2.2026年第2四半期と第1四半期の充電インフラにおける主なCWE
車載システムの脆弱性
車載システムでも、第2四半期に確認されたCWEは多くの種類に分かれていました。ソフトウェアの堅牢性やメモリ安全性、認証、暗号、障害発生時の動作など、弱点の種類は多岐にわたります。車載システムでは、こうしたソフトウェアの欠陥が診断や通信、更新の処理といった車両の機能に影響する場合があります。
| 2026年第2四半期の車載システムの主なCWE | 件数 | 2026年第1四半期の車載システムの主なCWE | 件数 |
| CWE-754:異常・例外条件のチェック不備 | 4 | CWE-416:解放済みメモリの使用(Use After Free) | 6 |
| CWE-121:スタックベースのバッファオーバーフロー | 3 | CWE-121:スタックベースのバッファオーバーフロー | 4 |
| CWE-1390:脆弱な認証 | 3 | CWE-1241:乱数生成における予測可能なアルゴリズムの使用 | 1 |
| CWE-248:捕捉されない例外 | 3 | CWE-288:代替の経路・チャネルを用いた認証回避 | 1 |
| CWE-120:入力サイズ未検証のバッファコピー(古典的バッファオーバーフロー) | 2 | CWE-294:キャプチャ・リプレイによる認証回避 | 1 |
| CWE-125:範囲外読み取り | 2 | CWE-295:証明書検証の不備 | 1 |
| CWE-191:整数アンダーフロー(ラップアラウンド) | 2 | CWE-306:重要な機能における認証の欠如 | 1 |
| CWE-294:キャプチャ・リプレイによる認証回避 | 2 | CWE-319:機密情報の平文送信 | 1 |
| CWE-307:過剰な認証試行に対する制限の不備 | 2 | CWE-323:暗号化におけるナンス・鍵ペアの再利用 | 1 |
| CWE-327:安全性の低い暗号アルゴリズムの使用 | 2 | CWE-331:エントロピー不足 | 1 |
| CWE-400:リソース消費の制御不備 | 2 | CWE-347:暗号署名の検証不備 | 1 |
| CWE-636:障害発生時に安全でない状態になる設計(フェイルオープン) | 2 | CWE-476:NULLポインタ参照 | 1 |
| CWE-693:保護機構の不備 | 2 | CWE-787:範囲外書き込み | 1 |
| CWE-696:処理順序の誤り | 2 |
表3.2026年第2四半期と第1四半期の車載システムにおける主なCWE
第2四半期に公開された主な研究と脆弱性情報
第2四半期には、企業システムや充電インフラ、コネクテッドサービス、車載プラットフォームのそれぞれで、脆弱性の公開や研究成果の発表がありました。
企業システム・コネクテッドサービス: あるセキュリティ研究者が、コネクテッドカー向けアプリを支えるクラウドサービスにAPIの脆弱性を発見しました。1つのアカウントから、ほかの所有者の車両データや処理待ちのリクエストを閲覧できる状態でしたが、この脆弱性はすでに修正されています。研究者が指摘したほかのAPIの問題は、修正が進められていました。
充電インフラ: 複数の研究者がいくつかのEV充電製品の脆弱性を報告し、一部については概念実証(PoC)コードも公開されています。内容は、認証回避とコマンドインジェクション、権限昇格、任意のコード実行につながるおそれのある不備などです。
基盤ソフトウェア: Copy Fail(CVE-2026-31431)は、権限を持たないローカルユーザーがroot権限を取得できてしまうLinuxカーネルの脆弱性です。車両に固有の脆弱性ではありませんが、Linuxを採用した自動車のシステムにも関わる可能性があります。共通の基盤に弱点があると、その影響は車両の特定の部品にとどまらない場合があります。
UDSのセキュリティアクセス: Black Hat Asia 2026では、ECUの診断通信規格UDSのセキュリティアクセス機能(サービス0x27)を対象とする新たな攻撃フレームワーク「AlgoBuster」が発表されました。検証した12台のECUのうち、2台で認証の突破に成功しています。
車両ソフトウェアのサプライチェーン: ナビゲーション用地図データの標準規格であるNDS(Navigation Data Standard)のデータ形式を扱うフレームワークZserioで、2件の脆弱性(CVE-2026-33524、CVE-2026-33666)が確認されました。いずれも細工されたデータを処理するとサービスの停止を引き起こすおそれがあり、地図データの配信やサプライチェーン、バックエンドの処理に弱点があるとナビゲーションやADASに関わるデータ処理に影響が及ぶ場合があります。
AI関連のリスク
第2四半期には、車両のエンジニアリングに関わる作業と攻撃者の動きの両面でAI関連のリスクが見られました。
まず、AIツールが車両改造の技術的なハードルを下げる可能性を示す事例がありました。GitHubで公開されたあるAIエージェントは、ECUのパラメーターの書き換えや読み書きの補助を自動化するもので、専門知識の少ない利用者でもECUのチューニングやアフターマーケットでの改造を行いやすくしています。こうしたツールで排出ガスに関わるパラメーターが変更されると、その車両がEuro 7などの規制に適合しなくなるおそれがあります。
攻撃者の側でも、AIを使ったセキュリティ対策をかいくぐる動きが続いています。マルウェアShai-Huludの新たな亜種は、AIツールの設定やプロンプトの操作を利用して、AIによるセキュリティ分析を回避する手法を取り入れたと報じられています。ソフトウェアパッケージが侵害されると、攻撃者は正規の自動化の仕組みを悪用してマルウェアを含む新しいバージョンを公開したり認証情報を盗んだりしながら、被害をさらに広げる可能性があります。
これらの事例から、自動車におけるAI関連のサイバーセキュリティリスクは、車両に搭載されたAIモデルだけでなく、自動車ソフトウェアの開発を支えるツールやパッケージ、自動化の仕組み、開発工程にも及ぶことがうかがえます。
まとめ
2026年第2四半期のデータからも、自動車サイバーセキュリティのリスクが企業システムや業務を支えるプラットフォーム、コネクテッドサービス、充電インフラ、車載ソフトウェアにまで広がっていることがわかります。これは、従来型と次世代の技術が併存する「オーバーラップ期」の特徴です。
1四半期分の結果ではありますが、インシデントやランサムウェアの分布、CWEの分析、AI関連の事例を踏まえると、OEMをはじめとする業界各社には次の3つの取り組みが求められます。
自動車エコシステム全体へ監視の範囲を広げる: 車両の設計から市場投入、運用、保守、アップデートまでを支える、相互につながったシステム全体を把握できる体制が必要です。
物流や業務が依存する仕組みの守りを固める: ランサムウェアの状況からは、車両群や貨物、運行ルートを支えるプラットフォームやサービス、外部との連携を守る必要性がうかがえます。
ソフトウェアと自動化の仕組みを設計段階から守る: CWEとAI関連の分析結果は、認証の強化、ソフトウェアの改ざん検証、安全なCI/CDの運用、サードパーティ製ソフトウェアの検証、AIを活用した開発工程のガバナンスの必要性を示しています。
オーバーラップ期への備えでは、リスクが領域をまたいで広がる前に捉えられるかどうかが鍵になります。VicOneは、次世代の車両セキュリティオペレーションセンター(VSOC)「xNexus」やAI主導の脅威インテリジェンスプラットフォーム「xAurient」を通じてこうした可視化を支援し、自動車のバリューチェーン全体で、脅威をより早く検知して的確に対応し、攻撃を受けても事業を続けやすい体制を整えられるようにしています。


