
EVチャージャーのリスク:サービス停止
EV充電器に関連する事例は、2022年半ばから2023年半ばにかけて発生した自動車セキュリティインシデントの8%を占めています*。このような事例は、サービスや送電網の遮断につながる可能性があるため、一部の国では、NIST IR 8473やETSI EN 303 645などのEV充電システム向けのサイバーセキュリティ基準や規制を策定しています。
VicOneのソリューションは、電気自動車給電設備(EVSE)や充電システムの継続的な運用を確保するための強固なサイバーセキュリティを提供します。設計段階からのセキュリティ対策(セキュア バイ デザイン)を超えて、VicOneのEV充電システム保護は、継続的に脆弱性を特定し緩和することで、充電ステーションをその耐用年数期間にわたって未知のリスクから保護します。
サイバー攻撃とセキュリティリスクのタイムリーな検知と対応
妨げにならないインテグレーション
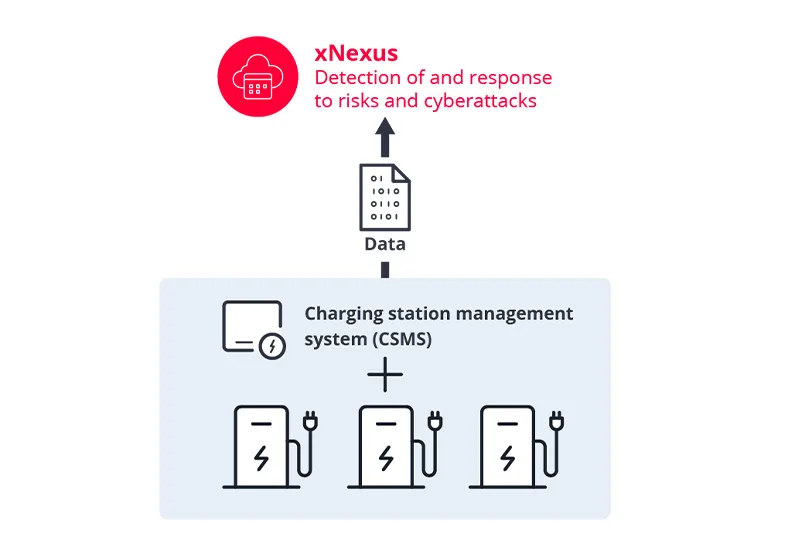
クラウドベースで侵入を監視するXDRプラットフォームxNexusは、ハードウェアの変更を必要とせずに、セキュリティリスクやサイバー攻撃をタイムリーに検知し、対応することを可能にします。日々の業務における人間による調査と生成AIによる分析を組み合わせた当社のソリューションは、早期のリスク警告を提供し、充電ステーションをその寿命期間全体にわたってリスクから保護します。
独自のゼロデイインサイト
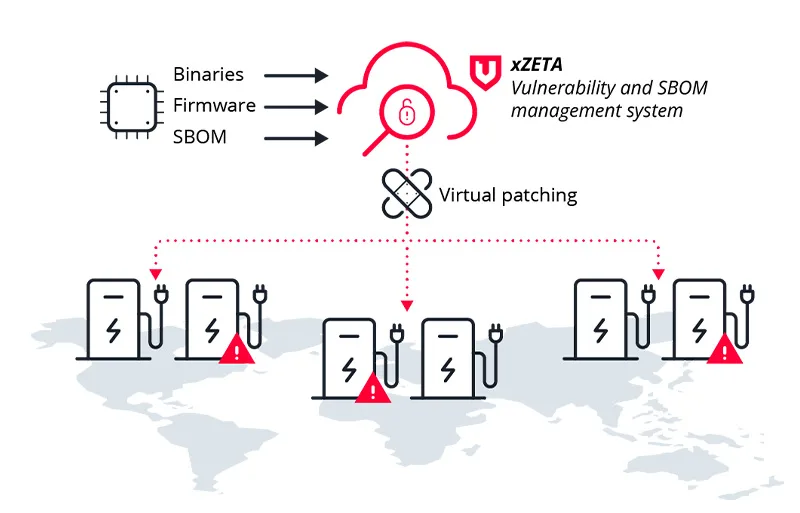
EVSEを狙うサイバー脅威が進化し続ける中、ゼロデイ脆弱性、標的型サイバー攻撃(APT)、ランサムウェアなどの脆弱性やマルウェアを継続的に監視することが重要です。VicOneのソリューションを使用することで、EV充電器のバイナリやファームウェア、ソフトウェア部品表(SBOM)に対して、こうした対処を実行できます。脆弱性が検出されると、VicOneのソリューションはエッジのセキュリティエージェントと連携して仮想パッチ*を実装し、悪用を防ぎます。このアプローチにより、システムを変更することなく保護することができ、ベンダーパッチを待つ間、平均102日間の保護を提供します。
*特許出願中
サイバー攻撃への耐性
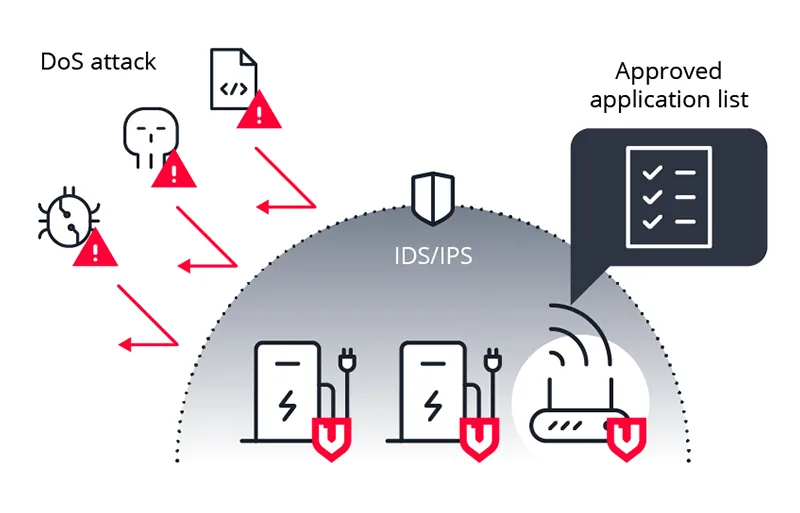
EV充電システムがすでに稼働している場合でも、VicOneのソリューションは効果を発揮します。ソフトウェアベースのセキュリティエージェントを充電ポイントやコントローラーにあらかじめ統合しておくことで、EV充電システムは、サービス拒否(DoS)攻撃を含む攻撃を即座に検知・ブロックできるようになります。また、多層のセキュリティポリシーとルールを適用することで仮想パッチ*を実装し、脆弱性の悪用を防ぎます。さらに、承認済みアプリケーションの一覧と照合することで、充電器上での不正なアプリケーション実行をブロックします。
*特許出願中
受賞実績のある全方位的EV充電システム保護

VicOneとの提携を通じて、お客様は国際的な規制の最高基準を順守し、安全で効率的な充電インフラを迅速に導入できるようになります。


リソースからもっと知る
自動車サイバーセキュリティの理解を深める
ヒューマノイドロボットが空港の現場へ:フィジカルAIを守るシミュレーション検証
羽田空港のような開かれた環境へのヒューマノイドロボット導入が進んでいます。シミュレーション段階での敵対的検証が、フィジカルAIにとって重要なセキュリティ対策のポイントとなる理由を解説します。
続きを読む →
CRA適用の方向性を映すprEN 40000-1-4:ロボティクス業界が今備えるべきこと
prEN 40000-1-4の標準化を通じて見えてきたCRAの実際の運用と、ロボティクスメーカーが今から備えるべき対応をLAB R7が解説します。
続きを読む →
車載ヘッドユニットが通信の中継点に:BADBOX関連マルウェアが悪用した正規のOTA更新
BADBOXに関連するマルウェアが、DoFunのAndroidヘッドユニットの正規のOTA更新機能とMQTTの保護の弱さを悪用し、利用者に気づかれないままインストールされていた手口をVicOneが解説します。
続きを読む →
FCC・EU CRA・IEC 62443:ロボットの市場投入で問われるサイバーセキュリティ
米国のFCC規制、EU CRA(サイバーレジリエンス法)、国際規格IEC 62443は、ロボットメーカーに求める内容がそれぞれ異なります。3つに共通するセキュリティ業務をどこまで共通化できるのかを解説します。
続きを読む →