

AI搭載コックピットのリスク:
センシティブなデータ流出への対策
2023年上半期だけで、自動車業界はデータ漏洩と個人識別情報(PII)の流出により95億米ドル以上の損失を被りました。* ソフトウェア デファインド ビークル(SDV)の環境が進化するにつれ、ユーザーデータの保護が最重要課題となります。当社のダイナミックなアプローチは、時代遅れの静的な手法を凌駕し、現実世界の複雑性や拡大する攻撃対象領域に適応します。VicOneのSmart Cockpit Protectionは、悪意のあるAIアプリ、リスクの高いアプリ、フィッシング攻撃、プライバシー侵害に対する包括的な保護を実現し、AIコックピット時代において、自動車メーカー、サプライヤー、保険会社、マーケットプレイスアプリプロバイダーが自信を持ってイノベーションを起こせるよう支援します。
AIコックピット時代に、スケーラブルかつ徹底した保護で、
安全にイノベーションを推進
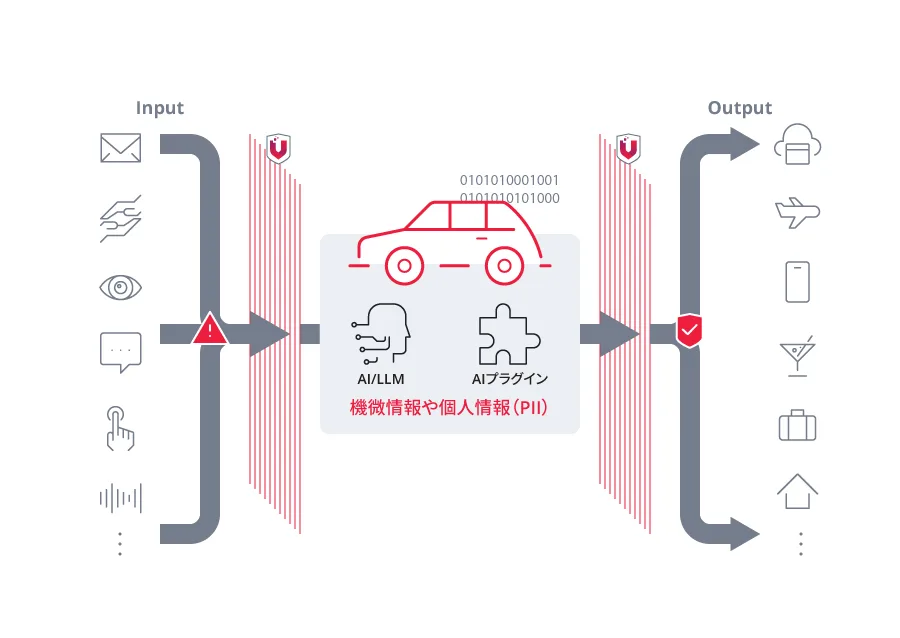
車載AIのセキュリティ監視役
当社のソリューションは、大規模言語モデル(LLM)アプリケーションのOWASPトップ リスクをカバーしています。AIプロンプト インジェクション、安全でない出力、脆弱なサードパーティ製プラグインによるデータ漏洩から生成AI(GenAI)ベースのアプリを保護し、展開先がクラウド/エッジに関わらず、お客様のLLMをサポートします。
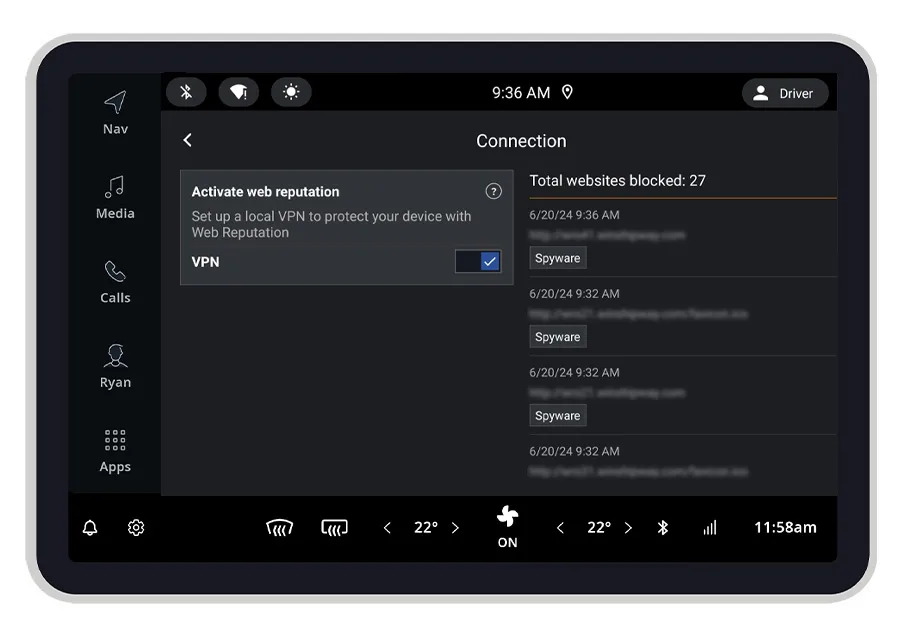
車載ブラウザのセキュリティ防御
脆弱なブラウザや悪意のあるURLを検知し、不審なウェブサイトへの接続を迅速に警告します。これにより、ユーザーがフィッシングサイトに機密データを誤って送信してしまうことを防ぎ、車両内インフォテインメント(IVI)システムを危険にさらし、車両の安全性に影響を及ぼす可能性のあるブラウザの脆弱性を突いたリモート攻撃を効果的に防止します。
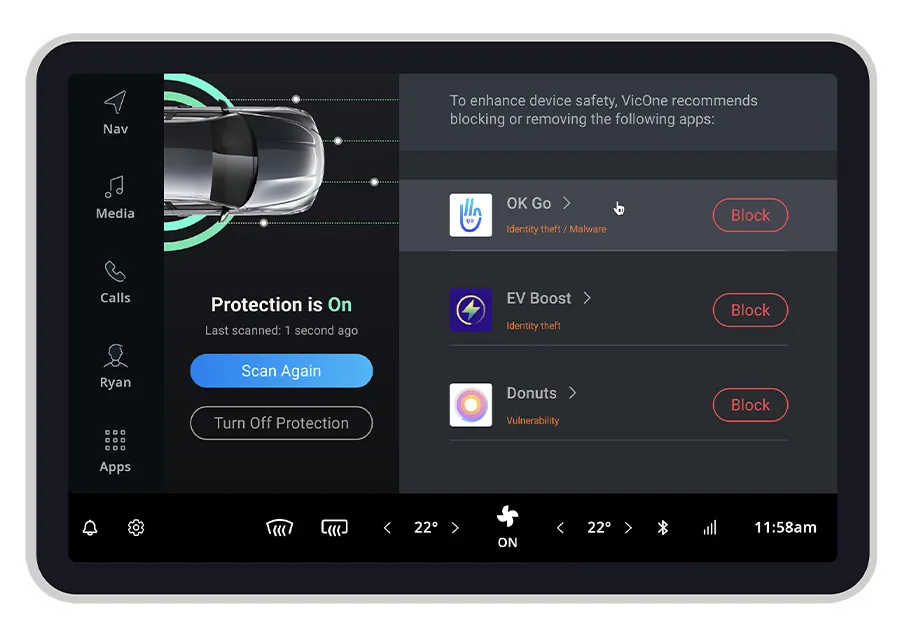
リスクの高いアプリの検出
疑わしいAPIコール、悪意のあるURLへのアクセス、機密情報や過剰な権限の要求などを行うリスクの高いアプリを検出します。これにより、IVIシステムから車載用コンパニオンモバイルアプリまで、ユーザーの機密データや個人識別情報(PII)を確実に保護します。弊社のソリューションは自動車メーカーやIVIサプライヤーのシステムと統合し、ユーザーに危険なアプリの使用を停止するよう警告します。悪意のあるアプリの検出率100%*を誇る実績あるデータベースを活用し、きわめて精度の高い検出を実現します。
*出典: AV-Comparatives Mobile Security Review 2022
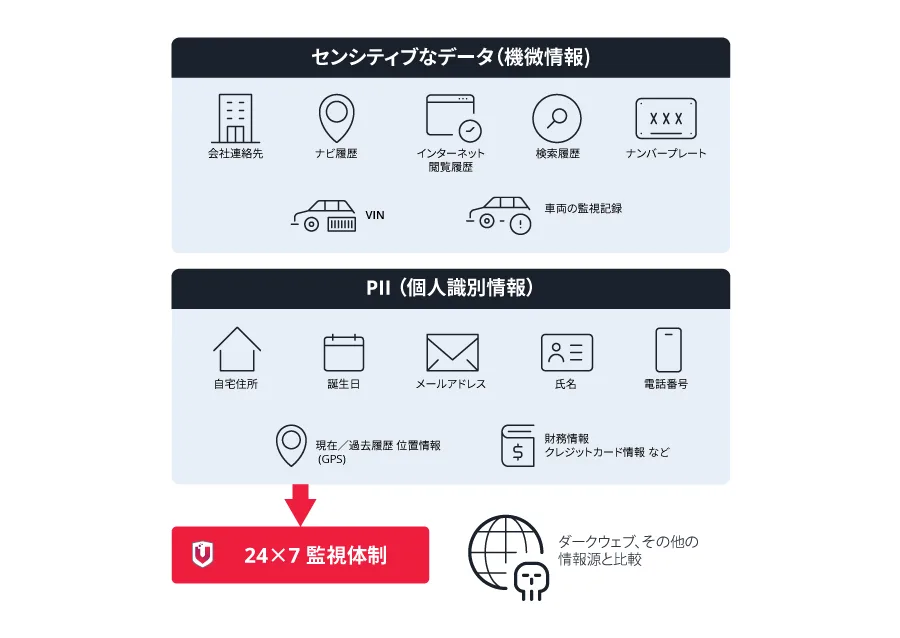
24時間365日データモニタリング
当社のソリューションは、ダークウェブやその他のインターネット上の領域を注意深く監視し、顧客の個人情報や自動車関連の機密情報(VINなど)の流出を監視しています。流出を検知した場合は、ただちに顧客に通知し、迅速な対応を促します。120億件以上のデータ流出を検知した*実績のあるモニタリングサービスを活用し、当社は市場で最も広範囲をカバーし、より早い段階で警告を発信しています。
*出典: Trend Micro ID Security
Smart Cockpitのあらゆる側面を保護

その他の特長
- 不正なWi-Fiおよび安全性の低いWi-Fiの検出: Smart Cockpit Protectionは、安全性の低いWi-Fiホットスポットを検出し、中間者攻撃や認証情報の漏洩リスクを特定します。 自動車ユーザーには警告ポップアップで迅速に通知し、セキュリティが損なわれないようにします。 最近の事例を読む
- 幅広い環境への対応: Smart Cockpit Protectionには、市場投入までの時間を短縮し、実装を合理化するために、SDKやAPKを含む多様な展開および統合オプションが提供されています。
- 拡張されたリスク可視性: Smart Cockpit Protectionは、次世代VSOCプラットフォーム、 xNexus と統合可能であり、攻撃対象領域の可視性をシステムレベルからアプリケーションレベルに拡張し、自動車メーカーによる統合サイバーリスク管理を実現することが可能です。
- マーケットプレイスアプリスキャナー: バックエンド ソリューションとしてオプションで提供されるアプリ スキャナーは、マルウェア、ウイルス、APKの脆弱性、悪意のあるAIプラグインをスキャンし、アプリストアに公開される前にアプリの安全性を確保します。
- 自動車関連モバイルアプリの保護: 自動車メーカーや保険会社は、カーコンパニオンアプリや自動車保険アプリなどの自動車関連モバイル アプリにSDKを統合することで、アプリが安全なモバイル環境で確実に動作することを保証し、個人情報の漏洩を防止することができます。
提携パートナー

東京海上日動 火災保険株式会社
コネクテッドカーに対する今後のサイバーセキュリティ脅威を想定し、自動車サイバーセキュリティ分野における保険・サービスなどの共同研究・開発を進めることに合意

Vito Giallorenzo
二社の能力を組み合わせることで、自動車業界のエコシステムは、SDVによって生まれる潜在的なリスクをより適切に管理し、ビジネスチャンスを最大限に活かすことができるようになります。

Marius Mailat
VicOneがSPARQ OSプラットフォームに加わったことで、OEMのお客様は、SPARQ対応のインフォテインメントエコシステム全体が最高レベルのサイバーセキュリティで保護されているという確信をさらに深めることができます。

Paul Hesen
コックピットが接続されることで、さまざまな可能性と潜在的な落とし穴が生まれます。VicOneとの提携は、私たちの他に類を見ないほど安全で安心なドライバー体験を保証するという永遠のコミットメントを強く裏付けるものです。


リソースからもっと知る
自動車サイバーセキュリティの理解を深める
ヒューマノイドロボットが空港の現場へ:フィジカルAIを守るシミュレーション検証
羽田空港のような開かれた環境へのヒューマノイドロボット導入が進んでいます。シミュレーション段階での敵対的検証が、フィジカルAIにとって重要なセキュリティ対策のポイントとなる理由を解説します。
続きを読む →
CRA適用の方向性を映すprEN 40000-1-4:ロボティクス業界が今備えるべきこと
prEN 40000-1-4の標準化を通じて見えてきたCRAの実際の運用と、ロボティクスメーカーが今から備えるべき対応をLAB R7が解説します。
続きを読む →
車載ヘッドユニットが通信の中継点に:BADBOX関連マルウェアが悪用した正規のOTA更新
BADBOXに関連するマルウェアが、DoFunのAndroidヘッドユニットの正規のOTA更新機能とMQTTの保護の弱さを悪用し、利用者に気づかれないままインストールされていた手口をVicOneが解説します。
続きを読む →
FCC・EU CRA・IEC 62443:ロボットの市場投入で問われるサイバーセキュリティ
米国のFCC規制、EU CRA(サイバーレジリエンス法)、国際規格IEC 62443は、ロボットメーカーに求める内容がそれぞれ異なります。3つに共通するセキュリティ業務をどこまで共通化できるのかを解説します。
続きを読む →