

汽車供應鏈面臨的主要挑戰之一是確保它能夠跟上其產品可能夾帶的漏洞。 由於一些汽車具有多個電子控制單元 (ECU),而另一些汽車則帶有多個元件,因此汽車 OEM 和一階供應商都面臨著需要跟上廣泛攻擊面的艱鉅任務。
正面應對這一挑戰的關鍵在於全面的網路安全戰略;擁有能夠涵蓋車輛整個生命週期並提供對車輛及其電子控制單元有高度可見性的軟體和漏洞管理,對於未來的汽車至關重要。
以下是當今的市場趨勢,它們證實了網路安全在未來汽車供應鏈中的重要性。
- 更多電動汽車、軟體定義車輛、基於軟體的元件,以及更多地使用開放系統。如今的車輛使用更開放的操作系統和開源軟體;能夠傳輸的數據就越多,就必須學會保護這些數據。
- 供應鏈的合規性。為了遵守聯合國第 155 號 (UN R155) 和 ISO/SAE 21434 等網路安全法規,當今的車輛及其零件必須通過這些法規制定的指導規則。值得注意的是,汽車 OEM 通常要求其供應商符合 ISO/SAE 21434 標準;這就會需要軟體物料清單 (SBOM),即所謂的一個韌體中的開源軟體組成元件列表。
- 網路威脅。暴露於網路威脅是強化連網能力後不可避免的弱點——無論是汽車本身還是在供應鏈中。不同行業之間的聯繫越緊密,就越容易成為網路犯罪活動的有利目標。反過來說,網路安全事件就會影響汽車 OEM 供應商的聲譽。
汽車供應鏈面臨的挑戰
簡而言之,利益相關者需要考慮到絕大多數電動汽車和零件;當發展進化得越來越快,這之間的安全差距也會隨之擴大。 以下是直接面臨到的挑戰:
- 車輛內的電子控制單元 (ECU) 過多。目前,據說一輛連網汽車平均有60 到 70 個 ECU,這對於汽車 OEM 來說可能更難以管理。
- ECU 中使用了太多的開源軟體。隨著 ECU 中使用的大量開源軟體,供應商可能會發現漏洞評估和優先級排序排山倒海而來。以往在這個行業中,供應商習慣於只確保他們的產品正常工作,而不考慮網路安全方面;然而,現在電動汽車的出現改變了這種思維方式。
- SBOM 管理的需要。 SBOM 管理是汽車 OEM 和供應商安全管理 ECU 中的開源軟體的關鍵安全要求。更重要的是,適當的 SBOM 管理將幫助他們追蹤過時或易受攻擊的元件。
- 雨後春筍的新漏洞。漏洞在汽車行業中一直存在。隨著電動汽車變得越來越普遍,汽車 OEM 和供應商需要不斷監控任何新的漏洞。一旦發現並發布了新漏洞,汽車 OEM 和供應商必須竭盡全力確定其對車輛或電子控制單元的影響和範圍,並且需要提供相對應的行動和計劃。
VicOne 解決方案:xZETA
面對這些障礙,汽車 OEM 和一階供應商迫切需要一種網路安全解決方案,以幫助降低軟體定義車輛 (SDV) 和基於軟體的元件(如電子控制單元)的風險。
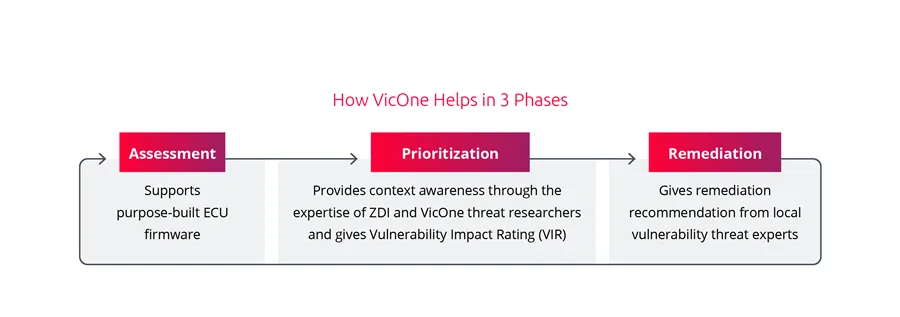
圖 1. xZETA 如何幫助汽車 OEM 和供應商處理漏洞
xZETA 允許汽車 OEM 通過使用靜態和動態分析來掃描供應商的韌體,以找出漏洞和潛在的惡意行為。以下詳細功能說明 xZETA 如何幫助 OEM 和供應商面對上述挑戰:
- 存在於整個車輛生命週期中。 xZETA 可以識別從電動汽車開發到後期生產階段的威脅。
- 幫助管理多個車輛和 ECU。對於 OEM,xZETA 可以幫助管理多個車輛或 ECU 韌體,同時為其漏洞管理提供集中的可見性。
- 優先考慮 ECU 中的漏洞。對於供應商,xZETA 可以以 VicOne 漏洞影響評分的形式評估 ECU 中的漏洞,這有助於確定每個漏洞相對於供應商環境的風險的優先順序。
- 提供 SBOM 列表。 xZETA 為每個 ECU 韌體提供一個 SBOM 列表,並支援 SPDX 標準報告格式 。
- 動態分析。對於第三方應用程式,動態分析模擬 ECU 環境,這有助於監控可疑行為並檢測潛在的惡意軟體或後門程式。
- 威脅專業知識。本地漏洞威脅專家提供建議,以減少 OEM 和供應商在確定解決方案的優先順序和尋找解決方案方面的工作量。
造訪 VicOne 的資源中心以獲取解決方案的更多訊息並了解最佳安全實踐。
